
Proteggere gli accessi, migliorare il backup, adottare servizi cloud o rendere più sicura la rete richiede un progetto e un investimento. Il Voucher Cloud & Cybersecurity è una delle opportunità da valutare per finanziare questo percorso: la misura sostiene PMI e lavoratori autonomi nell’acquisizione di soluzioni aggiuntive o più avanzate rispetto a quelle già utilizzate.
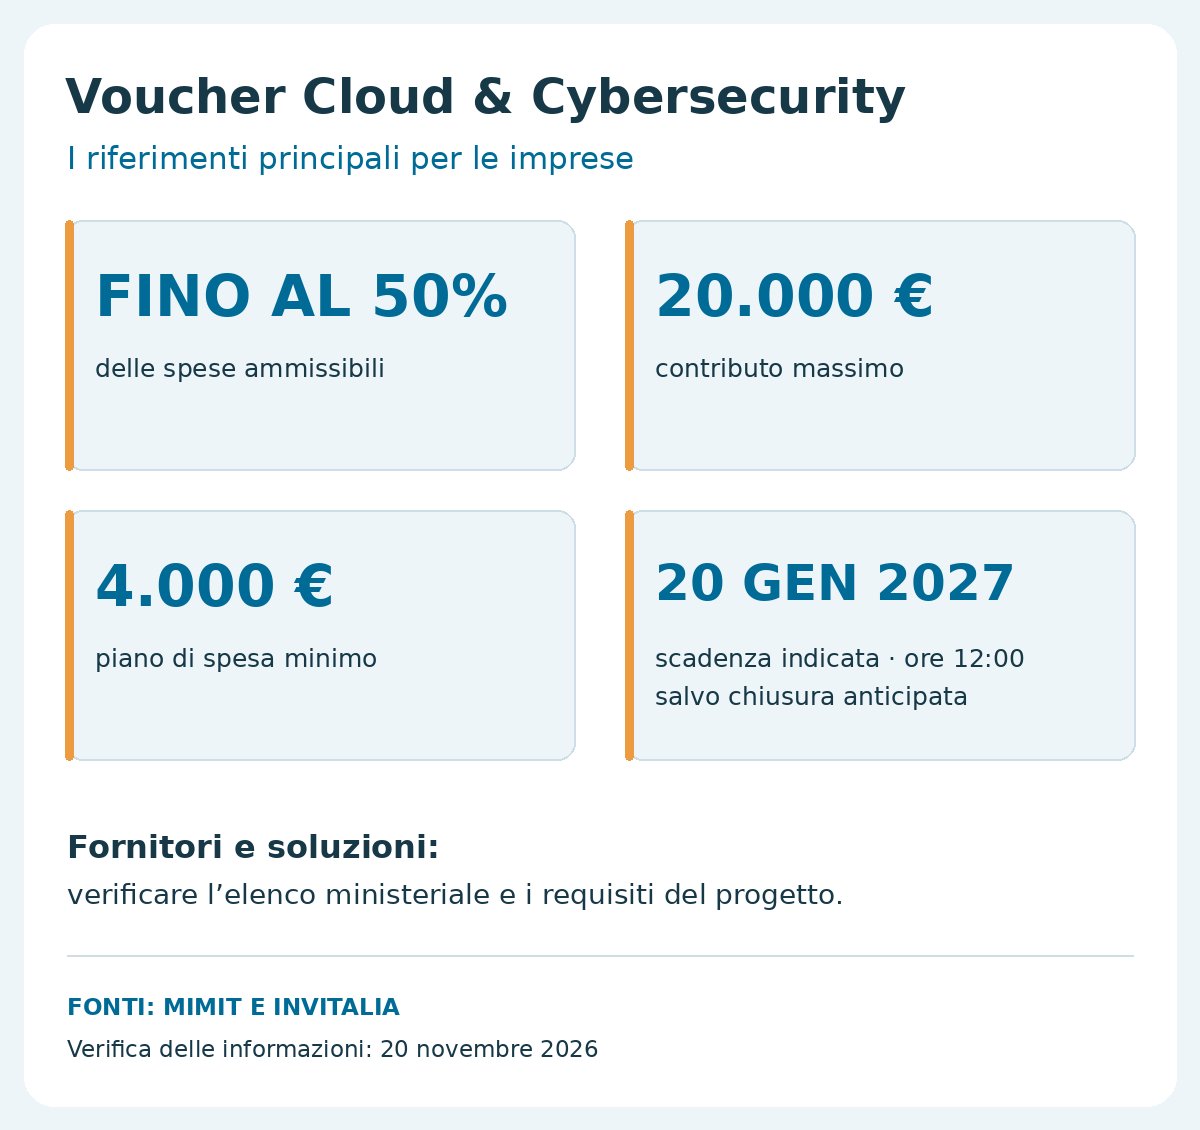
Alla verifica del 20 novembre 2026, la scheda ufficiale Invitalia indica l’incentivo come attivo. Le domande possono essere inviate fino alle ore 12:00 del 20 gennaio 2027, secondo le condizioni della misura e la disponibilità delle risorse.
Quanto finanzia il voucher
L’agevolazione è un contributo a fondo perduto fino al 50% delle spese ammissibili, con un tetto di 20.000 euro. Il piano di spesa deve avere un importo di almeno 4.000 euro. La dotazione complessiva della misura è di 150 milioni di euro, come riportato nelle informazioni del Ministero delle Imprese e del Made in Italy.
Per fare un esempio puramente numerico: con 10.000 euro di spese interamente ammissibili, un contributo al 50% sarebbe pari a 5.000 euro; per raggiungere il massimo di 20.000 euro servirebbero 40.000 euro di spese ammissibili. Questi calcoli non equivalgono all’approvazione di un progetto.
A chi si rivolge
Possono presentare domanda PMI e lavoratori autonomi operanti in Italia che rispettano i requisiti previsti. Al momento della domanda è richiesto anche un contratto di connettività con velocità minima in download di 30 Mbps. Per la procedura online occorrono gli strumenti di identificazione digitale previsti, firma digitale e PEC.
La verifica va fatta sulla situazione concreta del richiedente: attività, requisiti, soluzione già utilizzata, miglioramento atteso e piano di spesa. L’appartenenza alla categoria delle PMI o dei professionisti non rende automaticamente ammissibile ogni investimento.
Quali interventi possono rientrare
Le categorie comprendono hardware e software di cybersecurity, servizi cloud infrastrutturali e di piattaforma, servizi SaaS e attività tecniche collegate. Tra gli esempi indicati dal Ministero figurano firewall, antivirus e antimalware, gestione delle vulnerabilità, macchine virtuali, storage e backup, oltre a diverse applicazioni aziendali erogate in cloud.
Le FAQ ministeriali aiutano a distinguere i casi: un server generico non diventa hardware di cybersecurity solo perché viene inserito in un progetto IT. ERP e CRM, nella categoria dedicata, sono ammessi in modalità cloud SaaS; un’installazione gestionale on-premise non è automaticamente finanziabile.
Configurazione, monitoraggio e supporto continuativo devono essere collegati alle altre soluzioni agevolate e rispettano il limite previsto per i servizi accessori. Restano escluse la formazione e la consulenza puramente teorica non seguita da implementazione.
La scelta del fornitore è parte della verifica
L’offerta deve essere coerente con l’elenco ministeriale dei fornitori e delle soluzioni agevolabili e con le regole applicabili alla categoria proposta. Le FAQ precisano che l’iscrizione riguarda anche i rivenditori secondo il modello di offerta: avere una partnership con un produttore non equivale, da solo, all’abilitazione alla misura.
Prima di impostare l’investimento è quindi utile ottenere una proposta con le voci di costo e i codici identificativi richiesti, verificando chi fornisce e fattura i servizi. Il controllo va esteso a eventuali componenti di terzi.
Scadenze, abbonamenti e spese da valutare
La fase di invio delle domande è iniziata il 10 novembre 2026. L’istruttoria segue l’ordine cronologico di presentazione; il Ministero può comunicare la chiusura dello sportello in caso di esaurimento delle risorse. La scadenza indicata non costituisce quindi una prenotazione del contributo.
Il bando distingue acquisto diretto e abbonamento, con termini diversi di realizzazione e rendicontazione. Nel caso degli abbonamenti, la disciplina prevede una durata minima di 24 mesi e limita le spese ammissibili ai primi 24 mesi. Vanno inoltre controllati i vincoli sulla decorrenza delle spese prima di assumere impegni.
Non rientrano semplici estensioni di licenze o aumenti delle utenze già disponibili. Anche il miglioramento rispetto alla soluzione esistente deve essere sostanziale: serve spiegare quali nuove capacità si introducono.
Partire dal problema aziendale
Un progetto utile comincia dalle attività da proteggere o migliorare. Quali dati devono essere recuperabili? Quali servizi devono restare disponibili? Dove mancano controlli sugli accessi o visibilità sulle vulnerabilità? Le risposte aiutano a costruire un piano con priorità e risultati verificabili.
In GISA affianchiamo le aziende nella valutazione delle infrastrutture, dei servizi cloud, della protezione e del recupero dei dati. La scelta delle tecnologie deve partire dalle esigenze operative dell’azienda.
GISA non è iscritta all’elenco dei fornitori abilitati per questa misura. Il nostro supporto tecnico è distinto dalle forniture agevolabili con il voucher, che devono essere acquistate presso fornitori abilitati e rispettare tutte le condizioni del bando.
Vuoi valutare un progetto cloud o di cybersecurity per la tua azienda? Contattaci per un confronto tecnico. L’ammissibilità e il contributo restano soggetti alle verifiche e ai provvedimenti degli enti competenti.
Fonti e aggiornamenti
Informazioni verificate il 20 novembre 2026: scheda MIMIT, scheda Invitalia, FAQ ministeriali e decreto direttoriale del 4 agosto 2026. Prima della domanda occorre consultare gli aggiornamenti e la documentazione ufficiale della misura.
Commenti
I commenti sono chiusi.
Lascia un commento