
Una minaccia può rivelarsi infondata e produrre comunque conseguenze molto concrete: lezioni interrotte, famiglie da avvisare, personale impegnato a gestire l’emergenza, verifiche delle forze dell’ordine. È ciò che rende gli allarmi arrivati via email alle scuole italiane un caso su cui riflettere anche dal punto di vista della sicurezza digitale.
Per interrompere un servizio non è sempre necessario bloccare un server. Può essere sufficiente mettere un’organizzazione davanti a una decisione urgente, con informazioni incomplete e poco tempo per verificarle.
Gli allarmi di novembre: i dati aggiornati
I primi resoconti dell’11 novembre 2026 hanno documentato evacuazioni in centinaia di istituti, come riportato da Vatican News. Il giorno successivo sono arrivate nuove segnalazioni. Per il 12 novembre, ANSA ha riportato una nota di Palazzo Chigi con 77 evacuazioni e la ripresa delle attività nella stessa mattinata in 36 di quei plessi.
Il quadro è stato aggiornato nell’informativa del Ministro dell’Interno al Senato del 19 novembre. Per l’11 novembre sono stati riferiti oltre 6.000 istituti interessati e 2.455 evacuazioni segnalate; per il 12 novembre, 3.778 istituti e 77 evacuazioni. L’ondata del 16 novembre ha raggiunto quasi 7.500 istituti, con una sola evacuazione segnalata. Sono dati successivi ai primi bilanci di cronaca e vanno letti come rilevazioni riferite alle singole giornate, senza sommarli per ricavare un totale di scuole diverse.
Un altro aggiornamento riguarda l’attribuzione: il 18 novembre Rai News ha riferito che l’utilizzatore negli Stati Uniti dello pseudonimo comparso nelle email era stato identificato, ma che l’FBI ne aveva escluso il coinvolgimento nell’invio. L’identificazione di chi usa un nome online non equivale quindi all’individuazione dell’autore delle minacce. Nel resoconto dell’informativa del 19 novembre si riferisce di procedimenti a carico di ignoti.
Definire un allarme «falso» dopo gli accertamenti non significa che chi riceve una nuova minaccia possa riconoscerla come tale da solo. Le informazioni devono raggiungere rapidamente chi ha il compito di valutarle, senza attribuzioni fondate soltanto su una firma o su un profilo social.
La valutazione del pericolo richiede un coordinamento
Il 12 novembre il Ministero dell’Istruzione e del Merito ha diffuso una comunicazione, ripubblicata dall’Ufficio scolastico regionale per l’Emilia-Romagna: la sola ricezione di un’email massiva, in assenza di ulteriori elementi concreti di pericolo, non comporta l’evacuazione. Resta al Prefetto la facoltà di disporla quando emergano elementi specifici di rischio.
Successivamente, la nota MIM del 13 novembre 2026, prot. 9220, ha trasmesso alle scuole la direttiva del Ministro dell’Interno dello stesso giorno. Richiama la segnalazione tempestiva alle Forze di polizia locali e all’Ufficio scolastico regionale, con conservazione della comunicazione originale in formato .eml. La risposta alle minacce seriali deve considerare anche eventuali ulteriori elementi di rischio; resta fermo il rispetto dei piani di emergenza e delle indicazioni delle autorità competenti.
Il richiamo al coordinamento è essenziale. La valutazione della sicurezza fisica e le decisioni conseguenti spettano ai soggetti competenti, secondo le procedure applicabili e le indicazioni delle autorità. La funzione IT può aiutare a raccogliere e rendere disponibili le informazioni tecniche utili a quelle valutazioni.
Un messaggio digitale può colpire l’organizzazione
L’arrivo di un’email minatoria non dimostra, di per sé, che la casella destinataria sia stata violata o che siano stati sottratti dati. Non tutte le minacce via posta sono phishing: il danno può derivare anche dall’effetto del contenuto sulle persone e sui processi.
La riflessione che ne ricaviamo per le organizzazioni è questa: la sicurezza digitale comprende anche il modo in cui vengono gestite le informazioni capaci di interrompere un’attività. Chi riceve la segnalazione deve poter trovare rapidamente il referente corretto, senza improvvisare una catena di telefonate.
Questo riguarda anche aziende, enti e strutture aperte al pubblico. In uno scenario ipotetico, un messaggio che annuncia un pericolo può impegnare reception, direzione, responsabili della sicurezza e assistenza tecnica, pur lasciando perfettamente funzionanti computer e applicazioni.
La protezione della posta è uno dei livelli
Filtri antispam, controlli sui contenuti e protezione contro l’impersonificazione aiutano a ridurre l’esposizione ai messaggi dannosi. Vanno configurati e verificati rispetto alle comunicazioni realmente utilizzate dall’organizzazione, tenendo conto anche dei messaggi legittimi che potrebbero essere filtrati.
SPF, DKIM e DMARC contribuiscono ai controlli sull’autenticazione dei domini email. Come chiarisce la specifica DMARC, l’autenticazione non attribuisce automaticamente un trattamento privilegiato al messaggio. Un esito positivo non certifica la verità di ciò che viene scritto né l’assenza di intenzioni dannose.
La guida del National Cyber Security Centre sulle difese dal phishing propone una protezione su più livelli, includendo misure tecniche e organizzative. Il principio è utile anche qui: affidare tutta la risposta a un filtro, oppure alla capacità del singolo di riconoscere un inganno, lascia scoperte altre parti del processo.
Le domande da affrontare prima dell’emergenza
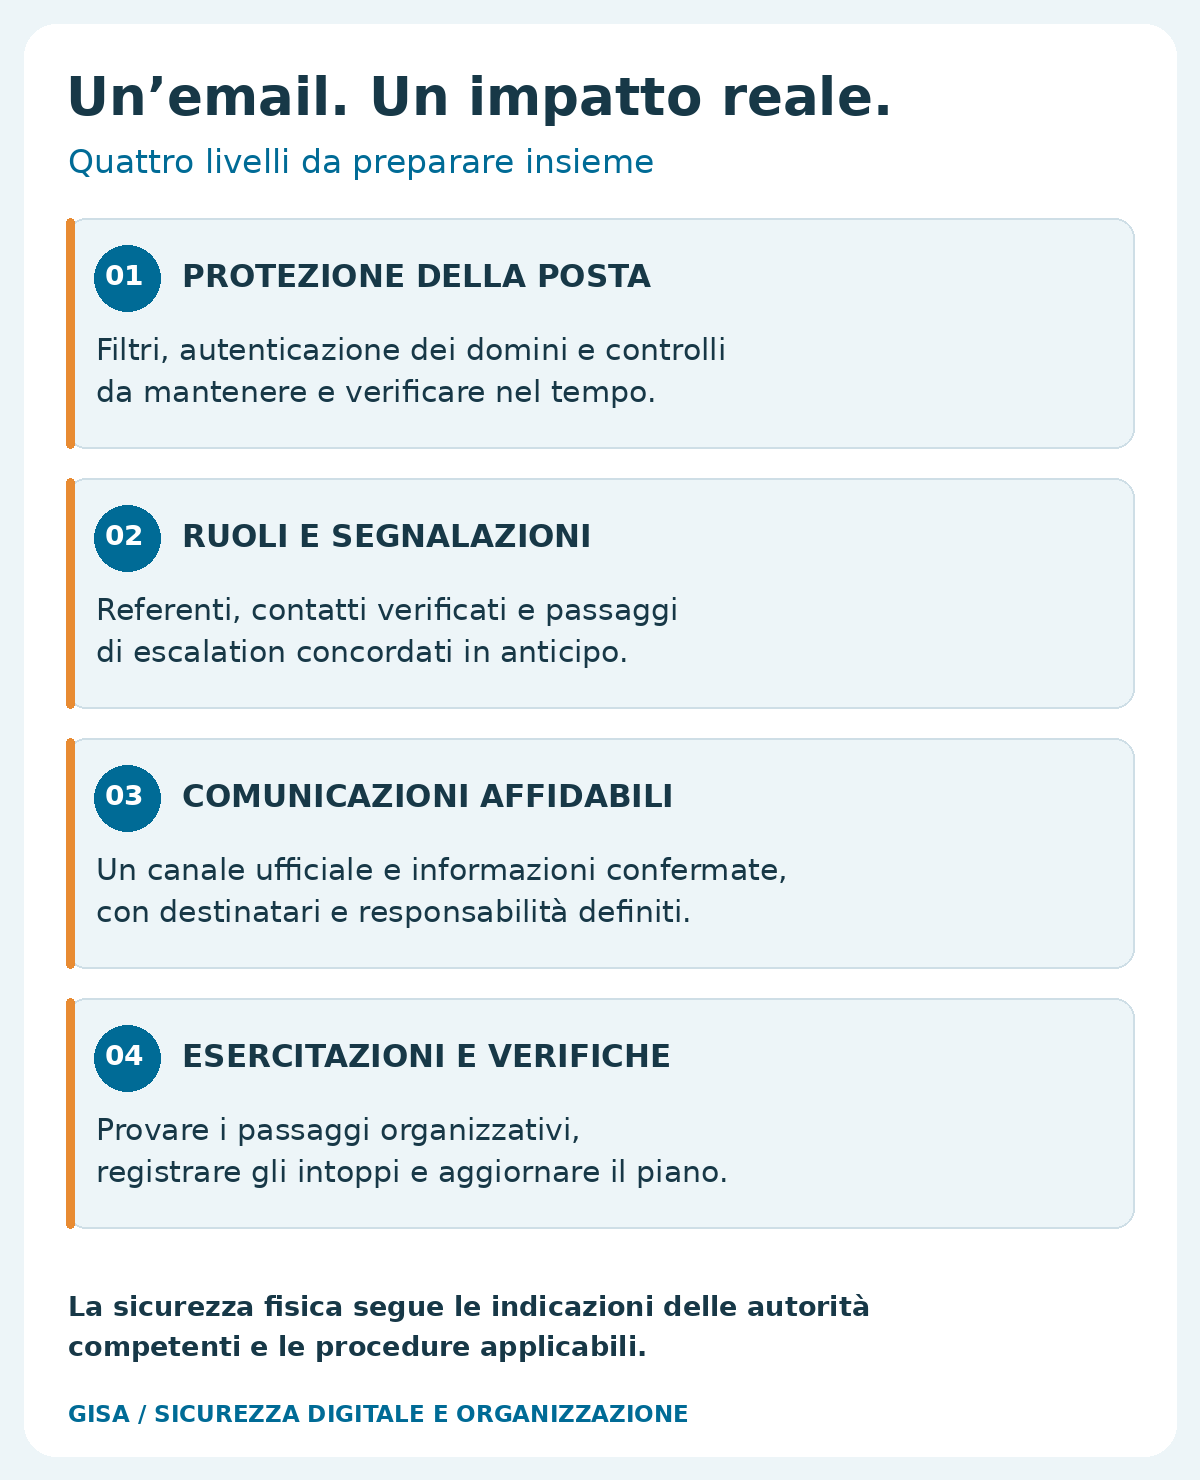
Chi riceve e a chi segnala? Servono referenti individuati, sostituti e contatti verificati. Deve essere chiaro anche come coinvolgere chi è fuori sede e chi può accedere alle informazioni necessarie.
Chi comunica e attraverso quale canale? Un’organizzazione deve poter diffondere aggiornamenti confermati a personale, utenti e altri destinatari interessati. Il testo originale di una minaccia non dovrebbe diventare, attraverso inoltri incontrollati, il principale strumento di comunicazione.
Quali informazioni servono per ricostruire l’accaduto? Con il supporto IT si può predisporre un modo per conservare il messaggio originale e i relativi dati tecnici, rendendoli disponibili ai soggetti autorizzati secondo le procedure concordate.
Quando abbiamo verificato questi passaggi? Una prova organizzativa, concordata e senza generare falsi allarmi, può mostrare un numero non aggiornato, un referente irraggiungibile o un canale che non raggiunge tutti. Sono problemi più semplici da correggere prima di un’emergenza.
Continuità significa anche poter decidere e comunicare
Nell’articolo sul disservizio Microsoft 365 abbiamo affrontato la dipendenza dai servizi esterni. Gli allarmi nelle scuole mostrano un altro aspetto: un’attività può interrompersi anche quando l’infrastruttura è disponibile.
Per questo la preparazione comprende persone, responsabilità, informazioni e strumenti. I sistemi devono sostenere un processo decisionale riconoscibile e consentire di comunicare in modo coerente, anche sotto pressione.
In GISA affianchiamo le organizzazioni nella protezione dei servizi di posta e nell’analisi delle dipendenze e dei processi IT. Attraverso l’IT Consulting possiamo aiutare a verificare strumenti, accessi e canali di comunicazione a supporto delle procedure definite dai responsabili competenti.
La tua organizzazione saprebbe gestire una comunicazione critica senza improvvisare? Partiamo da questa verifica.
Fonti e riferimento temporale
Articolo aggiornato alle fonti disponibili al 20 novembre 2026, incluse le informazioni diffuse nell’informativa al Senato del 19 novembre. Riferimenti: Vatican News, 11 novembre; ANSA, nota di Palazzo Chigi del 12 novembre; comunicazione MIM del 12 novembre ripubblicata dall’USR Emilia-Romagna; comunicazione dell’Ufficio scolastico di Modena dell’11 novembre. Per gli sviluppi successivi: Senato, informativa del 19 novembre; Rai News, aggiornamento investigativo del 18 novembre; nota MIM del 13 novembre, prot. 9220. I riferimenti tecnici sono collegati nei paragrafi dedicati.
Commenti
I commenti sono chiusi.
Lascia un commento